据报道,安全团队 Xint Security Research 公开披露名为 NGINX2Root 的漏洞攻击链,涉及 5 个 Nginx 远程代码执行漏洞与 1 个 Linux 内核 SCTP 子系统提权漏洞。攻击者无需认证即可在特定配置下执行任意命令,结合内核漏洞还可实现容器逃逸、取得宿主机 root 权限。
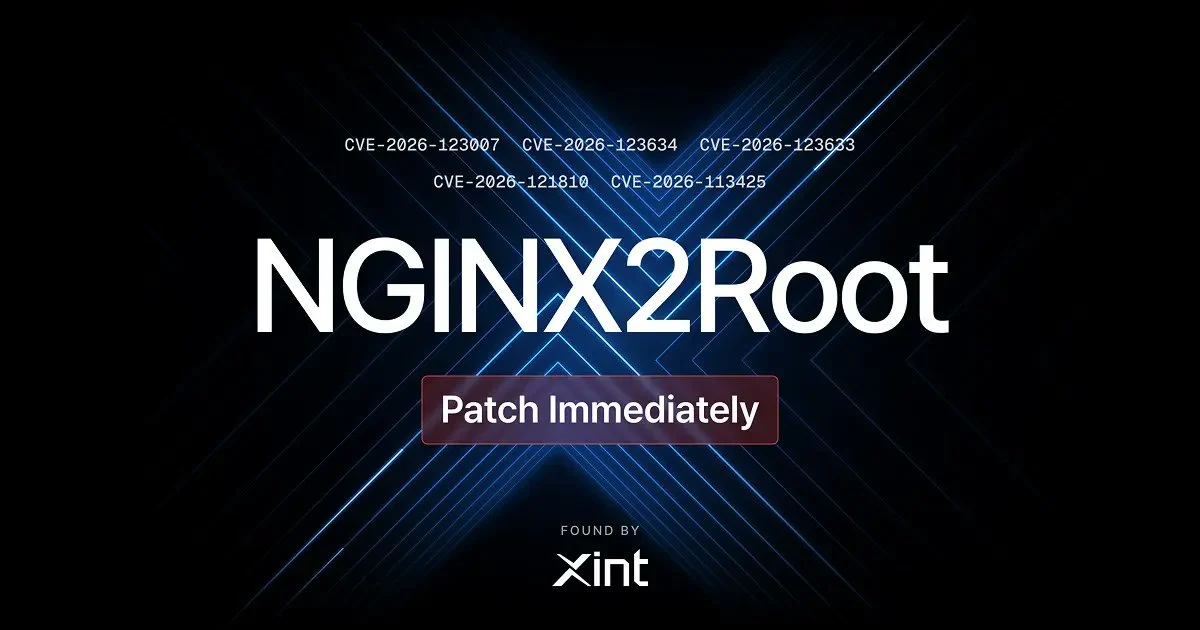
按技术报告,5 个漏洞对应不同功能与场景,涉及 HTTP/2、HTTP/3、反向代理与邮件代理,并不需要同时利用。影响面较广的是 CVE-2026-123007,源于 HTTP/2 流量控制的整数溢出,可导致堆内存越界写入,只要监听端口启用 HTTP/2 就可能受影响。
另外 4 个漏洞为 CVE-2026-123634、CVE-2026-123633、CVE-2026-121810 与 CVE-2026-113425,涉及特定反向代理配置、HTTP/2 上游连接、HTTP/3 上游请求以及邮件代理功能,利用后可在 Nginx Worker 进程权限下执行命令。
研究人员还演示了完整链路:先用远程代码执行漏洞在容器内取得 Worker 权限,再借内核 SCTP 漏洞提权,突破隔离取得宿主机 root,测试覆盖 AWS、谷歌云与微软 Azure。
欧洲网络安全机构 CERT-EU 同日公告称,F5 已处理相关漏洞,截至发布时尚未发现野外实际利用报告,建议优先检查面向互联网开放的 Nginx 服务。修复可升级到 Nginx 1.31.9,1.30.7 与 Nginx Plus 也已包含修复;无法升级的可关闭 HTTP/2 缓解其中两个漏洞,但覆盖不到其余漏洞。
原创文章,作者:聆听,如若转载,请注明出处:https://www.kejixun.co/article/768626.html