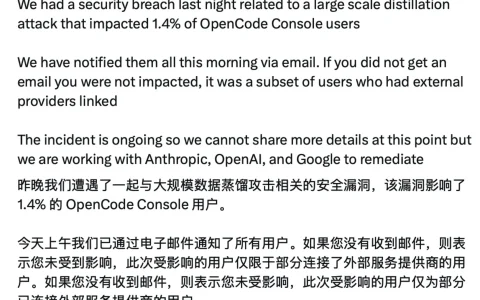
10月20日,据报道,OpenCode披露其在线平台OpenCode Console存在安全漏洞,约1.4%的用户受到影响,部分用户存储的AI服务API密钥可能泄露,并出现未经授权的调用与高额费用。公司表示,已通过电子邮件通知受影响用户,事件仍在调查处理中。
OpenCode将此次事件与大规模数据蒸馏攻击联系起来,但具体攻击方式尚未公开,相关说法也受到部分研究人员质疑。事件发生后,Anthropic和谷歌已封禁其认为遭泄露的API密钥,OpenAI则与OpenCode合作恢复访问权限,并向受影响的API客户退还积分。部分用户报告账户产生数百美元甚至超过1000美元的未授权费用,OpenCode表示正在推进退款。
OpenCode联合创始人Dax Raad强调,影响范围仅限Console平台,开源应用及命令行工具未受影响。他透露,攻击者连续48小时尝试入侵系统,团队动用AI防御代理开展应急调查,但部分模型因恶意代码触发安全过滤机制而中断分析。随后,OpenCode获得OpenAI Daybreak Blue项目的访问权限,以提升防御性安全任务的处理能力。
这一事件再次引发关于AI安全护栏的讨论。今年7月,Hugging Face也曾表示,商业AI模型的安全限制阻碍其分析自主AI代理的入侵日志。
值得注意的是,事件恰逢OpenCode免费开放GLM-5.3-Flash模型。随着AI代理在网络攻击与防御中的应用扩大,如何在限制恶意行为与支持合法安全研究之间取得平衡,正成为行业共同面临的问题。
原创文章,作者:李森,如若转载,请注明出处:https://www.kejixun.co/article/765231.html